Manutenzione IT preventiva: quanto costa rimandare gli aggiornamenti? Il caso della vulnerabilità PHP2Shell
Durante l’allerta PHP2Shell, AIM ha aggiornato 8 macchine collegate a 60 siti WordPress in circa 20 minuti. Per i servizi che richiedevano un’interruzione, il downtime è stato di circa 15 minuti; negli altri casi, il servizio è rimasto attivo grazie a una procedura di reload.
Un intervento rapido, reso possibile da un lavoro che si svolge molto prima dell’emergenza: mantenere le infrastrutture aggiornabili, monitorare le dipendenze e conoscere a fondo gli ambienti IT.
È qui che si misura il valore della manutenzione preventiva: nella business continuity che protegge e nel suo ritorno economico.
PHP2Shell: quando una vulnerabilità mette alla prova l’infrastruttura
Il 21 ottobre 2026 due vulnerabilità critiche nel core di PHP (CVE-2026-109618 e CVE-2026-109619) hanno riportato sotto i riflettori un problema che riguarda molte infrastrutture IT.
Le falle consentivano a un attaccante remoto non autenticato di eseguire codice sui sistemi vulnerabili, con il rischio di compromettere applicazioni e sottrarre dati. Secondo l’alert del CSIRT Italia del 25 ottobre, su 741.523 servizi PHP rilevati in Italia, 285.149 utilizzavano versioni potenzialmente vulnerabili: l’81,9% di quelli con versione identificabile.
Le patch per i rami PHP ancora supportati sono arrivate rapidamente. Ma applicarle non era altrettanto semplice per tutti: dove i sistemi utilizzavano versioni obsolete, l’aggiornamento poteva richiedere interventi più ampi su codice, framework e dipendenze.
La vulnerabilità era la stessa, ma non lo era la capacità di reagire. Perché una patch non basta: serve un’infrastruttura in grado di recepirla.
Technical debt: quanto costa rimandare la manutenzione
Nel 1992 Ward Cunningham introduce il concetto di technical debt: il debito tecnico che si accumula quando si privilegia la velocità di sviluppo senza considerare pienamente le conseguenze delle scelte fatte. Come un debito finanziario, genera interessi che si pagano nel tempo, sotto forma di maggiore complessità e costi di manutenzione.
Nella gestione di un’infrastruttura IT, questo debito si manifesta attraverso sistemi operativi fuori supporto, runtime obsoleti, dipendenze non documentate e aggiornamenti continuamente rinviati.
Il problema non è semplicemente utilizzare tecnologie datate, ma perdere progressivamente la possibilità di aggiornarle senza interventi complessi.
Le conseguenze si vedono su quattro fronti:
• Operativo: un aggiornamento può richiedere verifiche su codice, estensioni e framework; su versioni non più supportate, una patch può trasformarsi in una migrazione.
• Economico: gli interventi pianificabili diventano emergenze, con finestre di lavoro più lunghe, straordinari e possibili fermi.
• Sicurezza: i sistemi rimangono esposti a vulnerabilità già note e documentate.
• Strategico: le risorse IT impegnate a gestire criticità evitabili vengono sottratte ai progetti di sviluppo.
È per prevenire questo accumulo che si parla di Evergreen IT: mantenere sistemi e componenti su versioni supportate, gestendo gli aggiornamenti con continuità anziché concentrare gli interventi in grandi migrazioni sotto pressione.
Evergreen IT sul campo: il metodo AIM durante l’allerta PHP2Shell
Nel caso PHP2Shell, la conoscenza preventiva degli ambienti ha permesso ad AIM di intervenire sui soli sistemi coinvolti, compresi quelli in configurazione multitenant.
I risultati:
• 8 macchine aggiornate collegate a servizi mission critical
• 8 macchine collegate a 60 siti WordPress e decine di docker;
• circa 20 minuti per completare gli aggiornamenti;
• circa 15 minuti di downtime per i servizi che richiedevano un’interruzione; negli altri casi, una procedura di reload ha consentito di mantenere il servizio attivo.
Per arrivare a questo risultato non è bastato applicare una patch. È stato determinante il lavoro continuativo di gestione del ciclo di vita dei sistemi.
Nell’ambito del Sistema di Gestione per la Sicurezza delle Informazioni certificato ISO/IEC 27001, AIM mantiene aggiornato l’inventario delle versioni software e dei sistemi operativi, monitorando le relative date di fine supporto e le compatibilità applicative.
Quando un aggiornamento richiede verifiche più articolate, vengono predisposti ambienti paralleli per testare il comportamento delle applicazioni prima del passaggio. Se il codice applicativo non è modificabile nell’immediato, vengono individuate versioni supportate compatibili con le dipendenze esistenti.
È questo lavoro, svolto prima che emerga una criticità, a rendere gli interventi più rapidi, circoscritti e prevedibili.
Il ROI = ROSI della manutenzione IT: quanto costa rimandare?
Perché destinare budget alla manutenzione se i sistemi funzionano e non mostrano criticità?
https://www.mbtime.com/news/il-rosi-come-dizionario-aziendale-come-si-calcola/
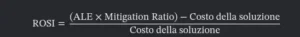
Perché il costo del rinvio non si manifesta soltanto quando arriva un aggiornamento urgente. Si accumula nel tempo: nelle finestre di manutenzione sempre più lunghe, nei possibili effetti sugli SLA, nell’esposizione a vulnerabilità note e nelle risorse IT sottratte all’evoluzione dei sistemi.
Il ROSI della manutenzione preventiva si misura proprio nella differenza tra il costo degli interventi pianificati e quello delle complessità che l’organizzazione riesce a evitare, contenere o rendere prevedibili.
Non si tratta di aggiornare per il gusto di avere sempre l’ultima versione, ma di preservare la possibilità di intervenire quando serve, senza trasformare ogni cambiamento in un progetto.
Business continuity: la continuità si costruisce prima dell’emergenza
È il lavoro che AIM porta avanti ogni giorno nella gestione e nell’evoluzione degli ambienti IT dei propri clienti.
Perché la domanda da porsi non è soltanto quanto costa aggiornare oggi un’infrastruttura, ma quanto lavoro richiederebbe farlo domani, magari senza preavviso.
Quanto è aggiornabile oggi la tua infrastruttura?
Scopri come AIM può supportarti nella gestione e nell’evoluzione dei tuoi ambienti IT: aimconsulting.it/digital-solutions